Vous venez de louer ou de déployer un serveur Linux (Debian, Ubuntu, CentOS, etc.) et vous ne savez pas par où commencer ? Ce guide vous accompagne pas à pas pour effectuer vos premières actions essentielles : accès SSH, mise à jour du système, création d’un utilisateur sécurisé, et configuration de base du serveur. Que vous soyez administrateur système débutant ou développeur, ces étapes sont indispensables pour sécuriser et préparer votre environnement.
Table des matières
1. Accès SSH : Se connecter à distance à votre serveur
Qu’est-ce que SSH ?
SSH (Secure Shell) est un protocole crypté qui permet de se connecter à distance à un serveur Linux de manière sécurisée. Contrairement à des méthodes non chiffrées comme Telnet, SSH protège vos identifiants et données contre les interceptions.
Prérequis
- Avoir au préalable acquis un serveur, si vous ne savez pas quoi choisir pensez a consulter notre article Introduction aux Serveurs Dédiés
- Adresse IP du serveur (ex: 192.168.1.100 ou votre-serveur.com).
- Nom d’utilisateur (par défaut : root sur la plupart des distributions).
- Mot de passe (fournis par votre hébergeur ou généré lors de l’installation).
Un client SSH :
Connexion SSH en ligne de commande
Ouvrez un terminal et exécutez la commande suivante :
					ssh root@adresse_ip_du_serveur

Exemple :
ssh root@192.168.1.100
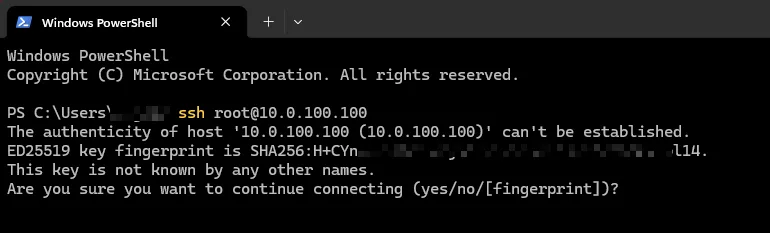
Dans un premier temps un message d’avertissement sur l’authenticité de l’hote apparaitras, cela est tout à fait normal, votre ordinateur ne connait pas encore cette empreinte (fingerprint).
Acceptez en tapant/cliquant « yes«
Cela auras pour effet d’ajouter cet empreinte dans un fichier nommé known_hosts, et donc de l’enregistrer pour le futur.
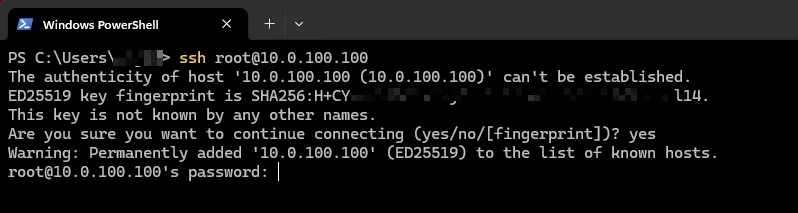
Une fois l’empreinte enregistrée, vous serez amené a saisir votre mot de passe (généré lors de l’installation de votre serveur, ou encore par mail selon votre hébergeur)
⚠️ Attention ⚠️
Veillez a bien suivre ces bonnes pratiques :
- Ne restez pas connecté en tant que root en permanence, cela représente un risque élevé de sécurité.
- Utilisez un utilisateur dédié avec des droits limités uniquement aux besoins de l’utilisateur. (cf section 3)
2. Mise à jour du système : Maintenir votre serveur à jour
Un serveur non mis à jour est par définition vulnérable aux attaques. La première étape après la connexion est donc de mettre à jour tous les paquets. Voici donc quelques commandes qui vous seront utiles pour mettre à jour votre serveur fraichement installé.
Mise à jour sous Debian/Ubuntu (APT)
					# Mettre à jour la liste des paquets disponibles :
sudo apt update

# Mettre à jour tous les paquets installés
sudo apt upgrade -y

# Redémarrer si nécessaire (pour les mises à jour du noyau)
sudo reboot
Vous pouvez aussi utiliser les commandes en utilisant l’opérateur d’enchaînement « && » (la seconde commande exécuteras uniquement si la première se termine correctement), ajoutez « -y » après l’upgrade pour éviter de confirmer par la suite.
sudo apt update && sudo apt upgrade -y
Pourquoi faire ça ?
La mise à jour dès la première connexion est une étape critique pour plusieurs raisons :
- Correction de failles de sécurité.
- Amélioration des performances.
- Compatibilité avec les nouveaux logiciels.
3. Ajout d’un utilisateur et gestion des mots de passe
Travailler avec l’utilisateur root est dangereux : une erreur de commande peut casser le système.
Prenez donc pour habitude de créer un utilisateur dédié avec des droits limités.
Créer un nouvel utilisateur
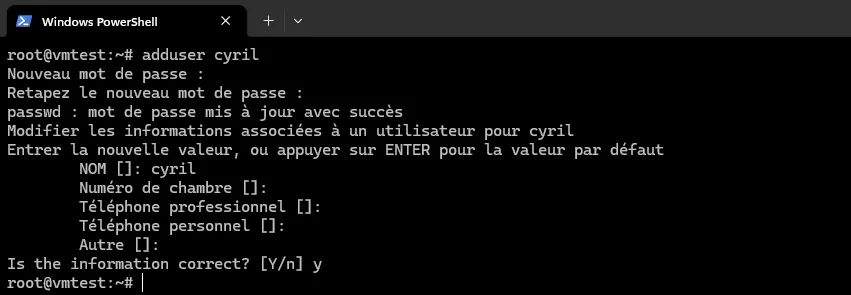
Copiez donc la commande suivante, et vous serez amené a remplir des informations concernant l’utilisateur (Nom, Téléphone, Bureau, etc…). Ces information sont facultatives.
adduser nomUtilisateur
Changer le mot de passe d’un utilisateur
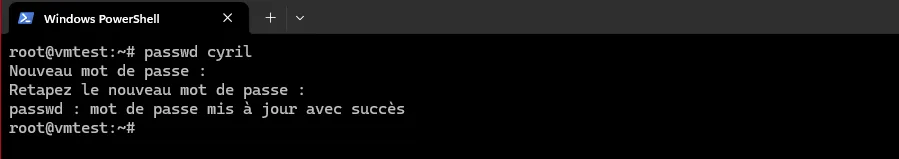
Copiez la commande suivante afin de modifier le mode de passe d’un utilisateur. Vous serez amené en suite a saisir le nouveau mot de passe ainsi qu’une confirmation.
passwd nomUtilisateur
Ajouter le nouvel utilisateur au groupe sudo pour les droits administrateur
Dans le cadre du tutoriel, je vais ajouter mon nouvel utilisateur au groupe sudo. Ayez toutefois à l’esprit, que ce n’est pas forcément une bonne pratique. J’aborderais dans un article futur une façon plus adaptée, qui nous permettras de respecter le principe du moindre privilège qui correspond plus à une bonne pratique de la gestion des droits avec sudo. Ayez toujours en tête qu’il faut restreindre les droits strictement aux besoins de l’utilisateur. Pour simplifier cela permets un meilleur cloisonnement de votre système.
Dans notre cas, la commande est la suivante (attention a bien respecter la syntaxe) :
usermod -aG sudo nomUtilisateur
Quelques règles de bonnes pratiques :
- Utilisez toujours un mot de passe fort/complexe (12 caractères minimum, des majuscules, des chiffres, des symboles)
- Ne partagez jamais les identifiants root
- Désactivez la connexion root en SSH
4. Sécurisation SSH : Configurer le serveur pour éviter les attaques
Par défaut, sur un serveur fraichement installé, le service SSH est vulnérable aux attaques par brute force (tentatives de connexion répétées par quelqu’un de mal intentionné pour trouver un accès). Nous allons donc voir dans cette partie, comment sécuriser le service SSH.
Modifier la configuration SSH
Afin de modifier le fichier de configuration avec votre nouvel utilisateur fraichement créé, vous devrez utiliser nano ou vi (deux éditeurs préinstallés sur votre distribution) selon vos préférences, afin d’éditer le fichier de configuration sshd_config.
sudo vi /etc/ssh/sshd_config
Paramètres à modifier :
Voici une liste de recommandations de paramètres à modifier pour votre service SSH :
| Paramètre | Valeur recommandée | Explication |
|---|---|---|
Port | 2026 (ou autre port non standard) | Évite les scans automatiques sur le port 22. |
PermitRootLogin | no | Désactive la connexion directe en root. |
PasswordAuthentication | no | Désactive la connexion par mot de passe (à activer après avoir configuré les clés SSH, cf article dédié). |
MaxAuthTries | 3 | Limite le nombre de tentatives de connexion. |
LoginGraceTime | 60 | Temps (en secondes) pour se connecter avant de couper la session. |
ClientAliveInterval | 300 | Déconnecte les sessions inactives après 5 minutes. |
AllowUsers | nomUtilisateur | Restreint l’accès SSH à certains utilisateurs. |
Ce qui vous donneras dans le fichier /etc/ssh/sshd_config :
					Port 2026
PermitRootLogin no
PasswordAuthentication no # Uniquement si vous avez paramétré vos clés SSH
MaxAuthTries 3
LoginGraceTime 60
ClientAliveInterval 300
AllowUsers votreUtilisateur # Ici vous avez la possibilité de mettre plusieurs utilisateurs séparés par un espace
Sauvegarder votre fichier, puis quitter l’éditeur de texte.
Appliquer les changements et redémarrer SSH
Dans un premier temps nous allons redémarrer notre service sshd,
sudo systemctl restart sshd
⚠️ Attention ⚠️
- Ne fermez pas votre session SSH actuelle avant d’avoir vérifié que la nouvelle configuration fonctionne !
- Ouvrez une nouvelle session avec le nouveau port avant de fermer l’ancienne, afin de tester que tout fonctionne comme vous le souhaitez.
ssh -p 2026 nomUtilisateur@adresse_ip_du_serveur
5. Mise à jour automatique du système (Optionnel mais recommandé)
Afin de garder un système à jour, et pour éviter d’oublier les mises à jour, configurez une mise à jour automatique des paquets de sécurité.
Gardez en mémoire qu’un serveur qui n’est pas à jour représente une porte d’entrée à des personnes mal intentionnées. Cette petite automatisation permets de renforcer la sécurité d’une part grâce à l’application des correctifs automatiquement, et d’autre part cela vous allège vos maintenances manuelles.
Pour automatiser les mises à jour installez le paquet unattended-upgrades avec la commande suivante :
sudo apt install unattended-upgrades
Lorsque cela vous seras demandé, sélectionner « Oui » pour activer les mises à jour automatique.
6. Conclusion
Voilà! Vous savez à présent :
- Accéder à votre serveur via SSH
- Mettre à jour votre système
- Créé un utilisateur « sécurisé » (nous reviendrons sur ce point dans le futur, afin d’optimiser la sécurisation)
- Configurer SSH pour limiter les risques